

김명성 SAND연구소 사무국장
北 라자루스, 또 암호화폐 해킹'470억원 탈취'
암호화폐 해킹으로 핵·미사일 개발에 필요한 자금을 충당하는 북한이 또 해킹으로 한국돈으로 500억원 가까운 가상자산을 탈취한 것으로 알려졌다.나날이 고도화하는 북한의 핵·미사일 기술 진화에 당장 제동을 걸려면 해킹부터 차단함으로써 자금줄을 조이는 것이 급선무란 지적이 나온다.
미국이 북한의 사이버 공격을 주도한 북한 해커 박진혁의 사진을 공개하고 기소했다. 미 법무부에 따르면 박씨는 북한 해커 조직인 '라자루스(Lazarus)'의 일원으로 10년 이상 북한군 정보 당국의 위장 회사인 '조선엑스포'에서 일했다. '조선엑스포'는 북한과 중국 등에 기반을 두고 있으며 박씨도 2011년부터 2013년까지 중국 대련에서 활동했다.
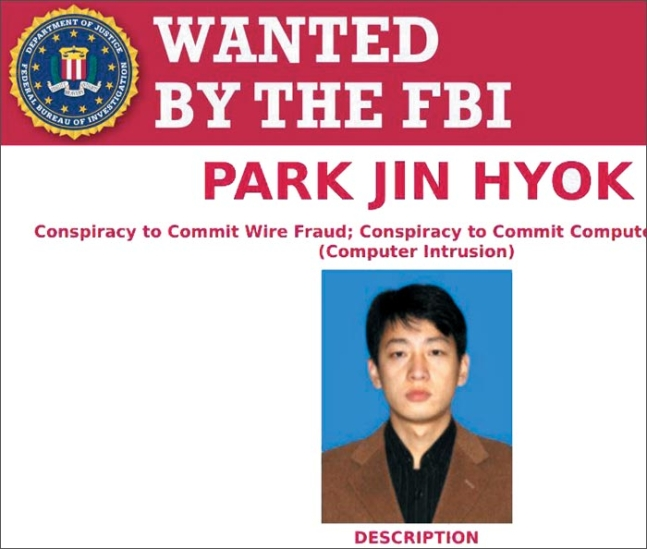
(사진/미 법무부)
7월 30일 미국의소리(VOA) 방송에 따르면 북유럽 에스토니아의 암호화폐 기업 ‘코인스페이드’(CoinsPaid)는 최근 홈페이지에 북한과 관련된 입장문을 게시했다. 코인스페이드는 “22일 해킹 공격을 받아 3730만달러(약 477억여원)를 도난당했다”며 “가장 강력한 해킹조직 중 하나인 (북한) 라자루스 그룹의 소행으로 추정한다”고 밝혔다.
코인스페이드 측은 이어 “공격을 받은 직후 대응 전담팀과 국제 사이버보안 기업이 협력해 배후를 추적하고, 대응 조치를 강화했다”면서 “에스토니아 법집행 기관에도 공식 신고서를 제출했다”고 덧붙였다.
라자루스는 북한 정찰총국 산하 해커조직으로 알려져 있다. 2014년 미국 소니픽처스를 해킹해 전 세계에 악명을 떨쳤다. 2016년에는 방글라데시 중앙은행을 해킹해 8100만달러(약 1035억원)를 훔쳤다. 랜섬웨어 유포도 서슴지 않아 2017년 라자루스가 유포한 일명 ‘워너크라이’ 랜섬웨어가 세계 150개 이상 나라에서 대규모 피해를 발생시킨 것으로 전해진다.
이 같은 북한의 도발은 이미 예고된 것이나 다름없다. 국가정보원은 김영철 전 북한 노동당 대남담당 비서가 최근 당 정치국 후보위원으로 복귀한 것을 계기로 북한이 대규모 사이버 도발을 벌일 가능성이 높다고 분석했다. 대남 강경파로 알려진 김영철은 과거 대남·해외 공작을 총괄하는 정찰총국의 국장을 지냈다. 김영철이 정찰총국장 시절인 2009년 7·7 디도스 공격, 2010년 천안함 폭침, 2011년 농협 전산망 마비 등을 주도했다. 국정원은 “김영철 복귀를 계기로 북한이 대규모 사이버 도발을 할 가능성이 크다”며 “동맹국, 민간과 협력해 공세적으로 대응하겠다”고 다짐했다. 또 오는 2024년 4월10일로 예정된 제22대 국회의원 총선거(총선)를 앞두고 북한 사이버 요원들이 특정 정당에 유리하게 개표 결과를 조작하는 등 선거 공작을 시도할 가능성에 대비해 보안 강화 등에 나설 방침이다.